При взломе самая частая ошибка — сразу восстановить сайт из копии и решить, что всё кончилось. Разбираем порядок, при котором взлом не повторяется через неделю.
Коротко
- Сначала ограничить доступ, потом разбираться.
- Сменить все пароли, а не только админку.
- Восстановление из копии — не решение.
- Утечка данных — сразу к юристу.
Первые действия
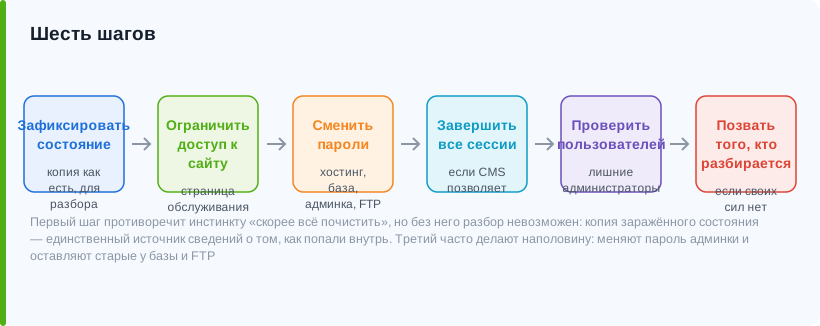
Зафиксировать состояние
Копия сайта как есть, для разбора.
Ограничить доступ к сайту
Страница обслуживания.
Сменить пароли
Хостинг, база, админка, FTP, почта.
Завершить все сессии
Если CMS позволяет.
Проверить список пользователей
Лишние администраторы.
Позвать того, кто разбирается
Если своих сил нет.
Первый шаг противоречит инстинкту «скорее всё почистить», но без него разбор невозможен. Копия заражённого состояния — единственный источник сведений о том, как попали внутрь: удалив её, вы закроете симптом и оставите причину. Третий шаг тоже часто делают наполовину: меняют пароль админки и оставляют старые у базы и FTP.
Что искать
| Где смотреть | Что искать |
|---|---|
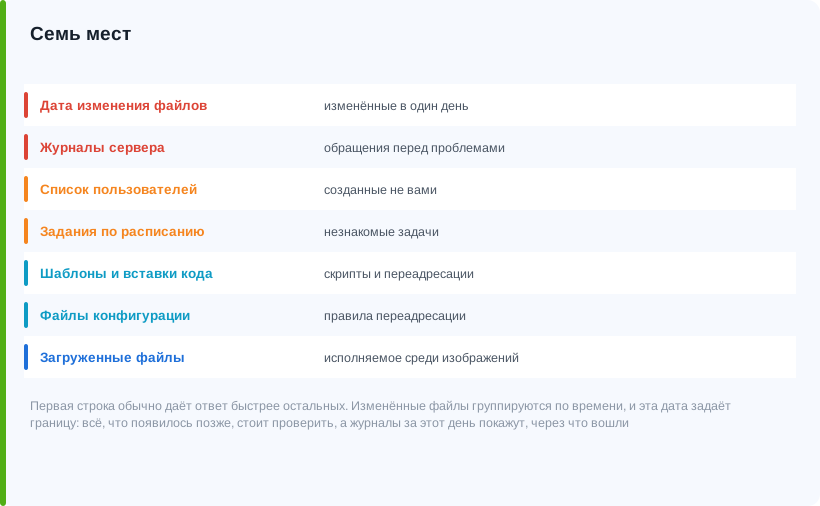
| Дата изменения файлов | Изменённые в один день |
| Журналы сервера | Обращения перед появлением проблем |
| Список пользователей | Созданные не вами |
| Задания по расписанию | Незнакомые задачи |
| Шаблоны и вставки кода | Скрипты и переадресации |
| Файлы конфигурации | Правила переадресации |
| Загруженные файлы | Исполняемое среди изображений |
Первая строка обычно даёт ответ быстрее остальных. Изменённые файлы группируются по времени, и эта дата задаёт границу: всё, что появилось позже, стоит проверить, а журналы за этот день покажут, через что вошли.
Как восстанавливаться
Найти копию до взлома
Не последнюю по дате.
Обновить всё перед возвратом
CMS, расширения, пароли.
Удалить неиспользуемое
Не отключить, а удалить.
Развернуть и проверить
Страницы, формы, заказы.
Открыть доступ
И следить внимательнее обычного.
Проверить через неделю
Не вернулось ли.
Первый шаг требует знать дату взлома, а она часто раньше, чем кажется. Если непонятно, когда попали внутрь, самая свежая копия может быть уже заражённой — и сайт вернётся в то же состояние. Как восстанавливаться в поиске и что делать с предупреждениями в выдаче — в статье про проверку сайта на вирусы и взлом.
Как закрыть причину
| Типичная причина | Что сделать |
|---|---|
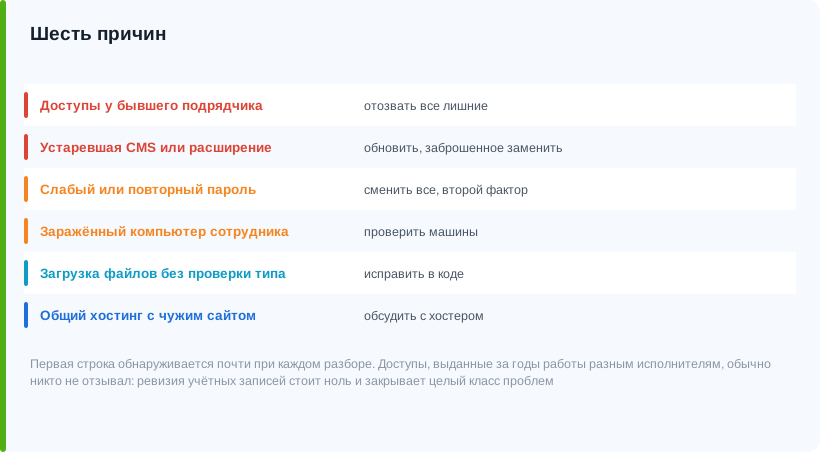
| Устаревшая CMS или расширение | Обновить, заброшенное заменить |
| Слабый или повторно использованный пароль | Сменить все, включить второй фактор |
| Заражённый компьютер сотрудника | Проверить машины, с которых входят |
| Доступы у бывшего подрядчика | Отозвать все лишние |
| Загрузка файлов без проверки типа | Исправить в коде |
| Общий хостинг с чужим сайтом | Обсудить с хостером |
Четвёртая строка обнаруживается почти при каждом разборе. Доступы, выданные за годы работы разным исполнителям, обычно никто не отзывал: ревизия учётных записей стоит ноль и закрывает целый класс проблем. Про разграничение доступов — в статье про работу с подрядчиками.
Если могли утечь данные клиентов
| Что сделать | Почему |
|---|---|
| Привлечь юриста в тот же день | Есть обязанности по уведомлению |
| Определить, какие данные были доступны | От этого зависит всё остальное |
| Зафиксировать обстоятельства | Даты, объём, что именно |
| Не уничтожать журналы | Они понадобятся |
| Подготовить сообщение клиентам | Согласовав с юристом |
Правовую часть этой ситуации я не разбираю и сроков не называю намеренно. Обязанности при утечке персональных данных существуют, но их состав и сроки — вопрос к юристу, а не к статье по маркетингу. Практический вывод один: юрист нужен в тот же день, а не после того, как вы всё почистили.
Что сделать, чтобы не повторилось
| Мера | Стоимость |
|---|---|
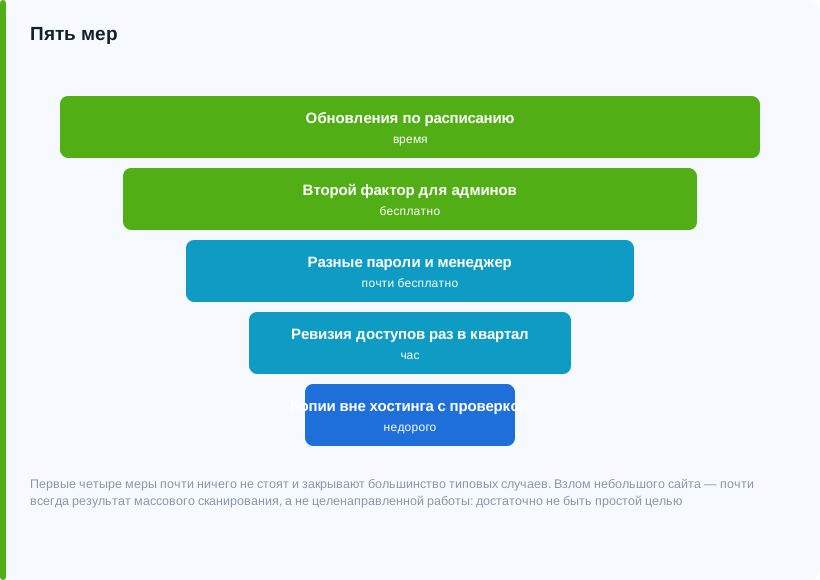
| Обновления по расписанию | Время |
| Второй фактор для админов | Бесплатно |
| Разные пароли и менеджер паролей | Почти бесплатно |
| Ревизия доступов раз в квартал | Час |
| Копии вне хостинга с проверкой | Недорого |
| Мониторинг изменений файлов | Зависит от решения |
Первые четыре строки почти ничего не стоят и закрывают большинство типовых случаев. Взлом небольшого сайта — почти всегда результат массового сканирования, а не целенаправленной работы: достаточно не быть простой целью. Про обновления — в статье о том, как часто обновлять CMS.
Частые вопросы
С чего начинать при взломе?
Зафиксировать состояние сайта копией для разбора, закрыть доступ страницей обслуживания, сменить все пароли — хостинг, базу, админку, FTP, почту — и проверить список пользователей.
Достаточно ли восстановиться из резервной копии?
Нет. Без закрытия причины сайт вернётся в то же состояние, в котором его взломали, и через несколько дней всё повторится.
Как понять, через что попали внутрь?
Посмотреть даты изменения файлов: они группируются по времени и задают границу. Журналы сервера за этот день покажут обращения перед появлением проблем.
Что делать, если могли утечь данные клиентов?
Привлечь юриста в тот же день, определить состав доступных данных, зафиксировать обстоятельства и не уничтожать журналы. Состав обязанностей и сроки — вопрос к юристу.
Сделаем сайт, который приносит заявки
Спроектируем структуру под запросы, соберём и запустим — с учётом SEO с первого дня.
Обсудить разработку